Les cyberattaques récentes contre des infrastructures critiques, des banques de sang et des plateformes de cryptomonnaies signalent une intensification de la menace numérique mondiale. Une série d'incidents, incluant un vol de 6,3 milliards de dollars chez Binance et des perturbations de systèmes de réfrigération en Europe, suggère l'émergence d'un nouveau paradigme de piratage. L'utilisation croissante de l'intelligence artificielle pour identifier des vulnérabilités logicielles, combinée aux tensions géopolitiques, pourrait transformer ces incidents isolés en une véritable épidémie de cybercriminalité d'ici 2028.
Une série d'incidents révélant la fragilité des systèmes connectés
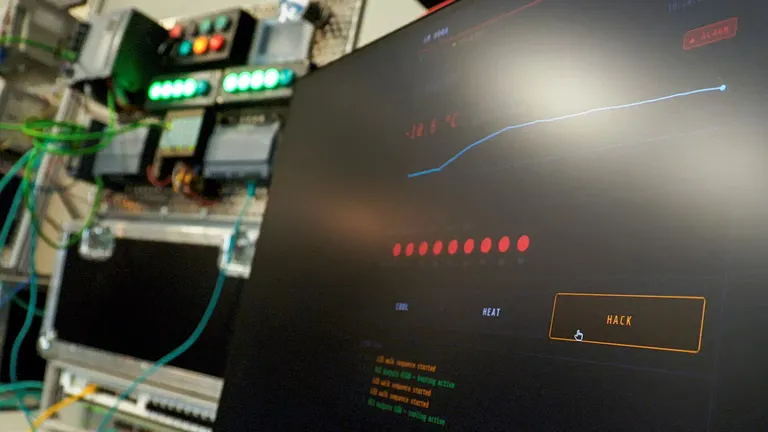
La multiplication des incidents récents démontre que la frontière entre le monde physique et le monde numérique est devenue un vecteur d'attaque direct. À Londres, un commerçant de fruits et légumes a constaté que ses unités de réfrigération affichaient des températures de 15°C au lieu des réglages habituels, avant de découvrir que les modules connectés à Internet avaient été compromis. Ce cas n'est pas isolé : des détaillants en Belgique, en Estonie, en Irlande, en Finlande, au Luxembourg, aux Pays-Bas et en Suède ont signalé des hausses de température atteignant 50°C dans leurs chambres froides.
Au-delà des infrastructures domestiques, les attaques visent désormais des secteurs vitaux et des actifs financiers massifs. Le 30 octobre 2026, la plateforme Binance a subi un vol record de 6,3 milliards de dollars. Le 1er novembre, des hackers ont ciblé l'application d'urgence ukrainienne pour diffuser une fausse alerte d'attaque nucléaire à Kiev. Ces événements illustrent une diversification des cibles, allant du sabotage industriel à la manipulation psychologique des populations.
Typologie des attaques récentes
| Date | Cible | Nature de l'incident |
|---|---|---|
| 30 octobre 2026 | Binance | Vol de cryptomonnaies (6,3 milliards $) |
| 1er novembre 2026 | Application d'urgence (Ukraine) | Désinformation / Fausse alerte nucléaire |
| Novembre 2026 | Infrastructures de froid (Europe) | Sabotage thermique via objets connectés |
| Novembre 2026 | Banques de sang (France) | Cyberattaque sur systèmes de santé |
L'intelligence artificielle comme accélérateur de vulnérabilités
L'intelligence artificielle agit comme un catalyseur, capable de découvrir des failles de sécurité à une vitesse sans précédent. Richard Horn, chef du National Cyber Security Centre (NCSC) du Royaume-Uni, a averti que le nombre de vulnérabilités exposées est tel que l'on pourrait dire qu'elles « attendent d'être exploitées ». L'IA permet aux attaquants d'automatiser la détection de cibles, l'identification de faiblesses réseau et la rédaction de codes malveillants complexes.
L'impact de l'IA sur la découverte de failles a déjà été observé de manière concrète. Depuis le lancement du modèle Mythos par la start-up Anthropic en avril, le nombre de vulnérabilités identifiées par les grandes entreprises technologiques a été multiplié par huit. Cette capacité de détection, bien qu'essentielle pour la défense, est une arme à double tranchant puisque les acteurs malveillants peuvent utiliser ces mêmes outils pour préparer des offensives de grande envergure.
Cependant, certains experts nuancent l'importance de l'IA dans les attaques actuelles. Paul Chichester, directeur des opérations au NCSC, a précisé que les pirates ciblant les entrepôts frigorifiques n'avaient pas nécessairement besoin d'IA pour trouver les failles, car de nombreuses vulnérabilités, comme l'utilisation de mots de passe par défaut documentés dans les manuels, étaient déjà connues.
Géopolitique et attribution des cybermenaces
La dimension géopolitique est intrinsèquement liée à l'évolution de la cybercriminalité. Les experts associent souvent certains types d'attaques à des acteurs étatiques spécifiques en fonction de leurs modes opératoires et de leurs objectifs. Les attaques sur les systèmes de réfrigération présentent des caractéristiques attribuées à la Russie, tandis que le vol massif chez Binance est lié à la Corée du Nord, bien que ce pays nie toute implication.
Le NCSC prévoit que l'utilisation de logiciels malveillants basés sur l'IA contre des infrastructures critiques — telles que les centrales électriques, les aéroports et les hôpitaux britanniques — deviendra une menace probable d'ici 2028. Cette militarisation de l'espace numérique transforme les cyberattaques en outils de pression politique et de déstabilisation étatique.
Comparaison des menaces historiques et actuelles
Bien que la situation actuelle semble inédite, certains analystes rappellent que la cybercriminalité a déjà connu des phases d'expansion majeure. Ciaran Martin, fondateur et ancien directeur général du NCSC, tempère la comparaison avec une « épidémie » en rappelant les crises de 2017 et 2021.
- 2017 (NotPetya et WannaCry) : Attaques massives impliquant la Russie et la Corée du Nord.
- 2021 : Explosion des attaques par rançongiciel (ransomware).
- 2026 (Situation actuelle) : Intégration de l'IA et ciblage systémique des objets connectés du quotidien.
La vulnérabilité des objets du quotidien
L'expansion de l'Internet des objets (IoT) a créé une surface d'attaque immense et souvent négligée. Des enceintes intelligentes aux routeurs à large bande, en passant par les thermostats, chaque appareil connecté représente une porte d'entrée potentielle pour les pirates. Ollie Whitehouse, directeur technologique du NCSC, a affirmé qu'il était « absolument clair » que ces dispositifs pouvaient être vulnérables.
Cette vulnérabilité est accentuée par un manque d'investissement dans la sécurité dès la conception des produits. Alors que les entreprises technologiques utilisent l'IA pour découvrir des défauts dans des langages de programmation fondamentaux comme le PHP (ce qui a conduit à la mise hors ligne préventive de nombreux sites web le mois dernier), les fabricants d'objets connectés peinent encore à sécuriser les bases. La sécurité des produits doit devenir une priorité pour les constructeurs, tandis que les consommateurs doivent être conscients des risques liés à la connectivité de leurs appareils domestiques.
Malgré l'augmentation des vulnérabilités détectées, l'expert en cybersécurité Tal Beery note que les revenus issus des attaques par rançongiciels ont récemment diminué. Cela suggère que, si les failles sont plus nombreuses, les cybercriminels peinent parfois à monétiser efficacement ces nouvelles opportunités de piratage à grande échelle.