
Le groupe de cybercriminalité international KillSec a été frappé par l'opération « KillSwitch », menant à l'arrestation d'un développeur de 18 ans à Athènes. Cette action coordonnée par Eurojust et soutenue par Europol a permis de sécuriser au moins 110 téraoctets de données volées. L'enquête révèle une organisation sophistiquée impliquant des mineurs et des attaques massives contre des institutions mondiales. Cet article détaille le déroulement de l'opération, le profil des suspects et l'ampleur des activités de ce réseau de hackers.
Comment l'opération KillSwitch a-t-elle ciblé le réseau KillSec ?
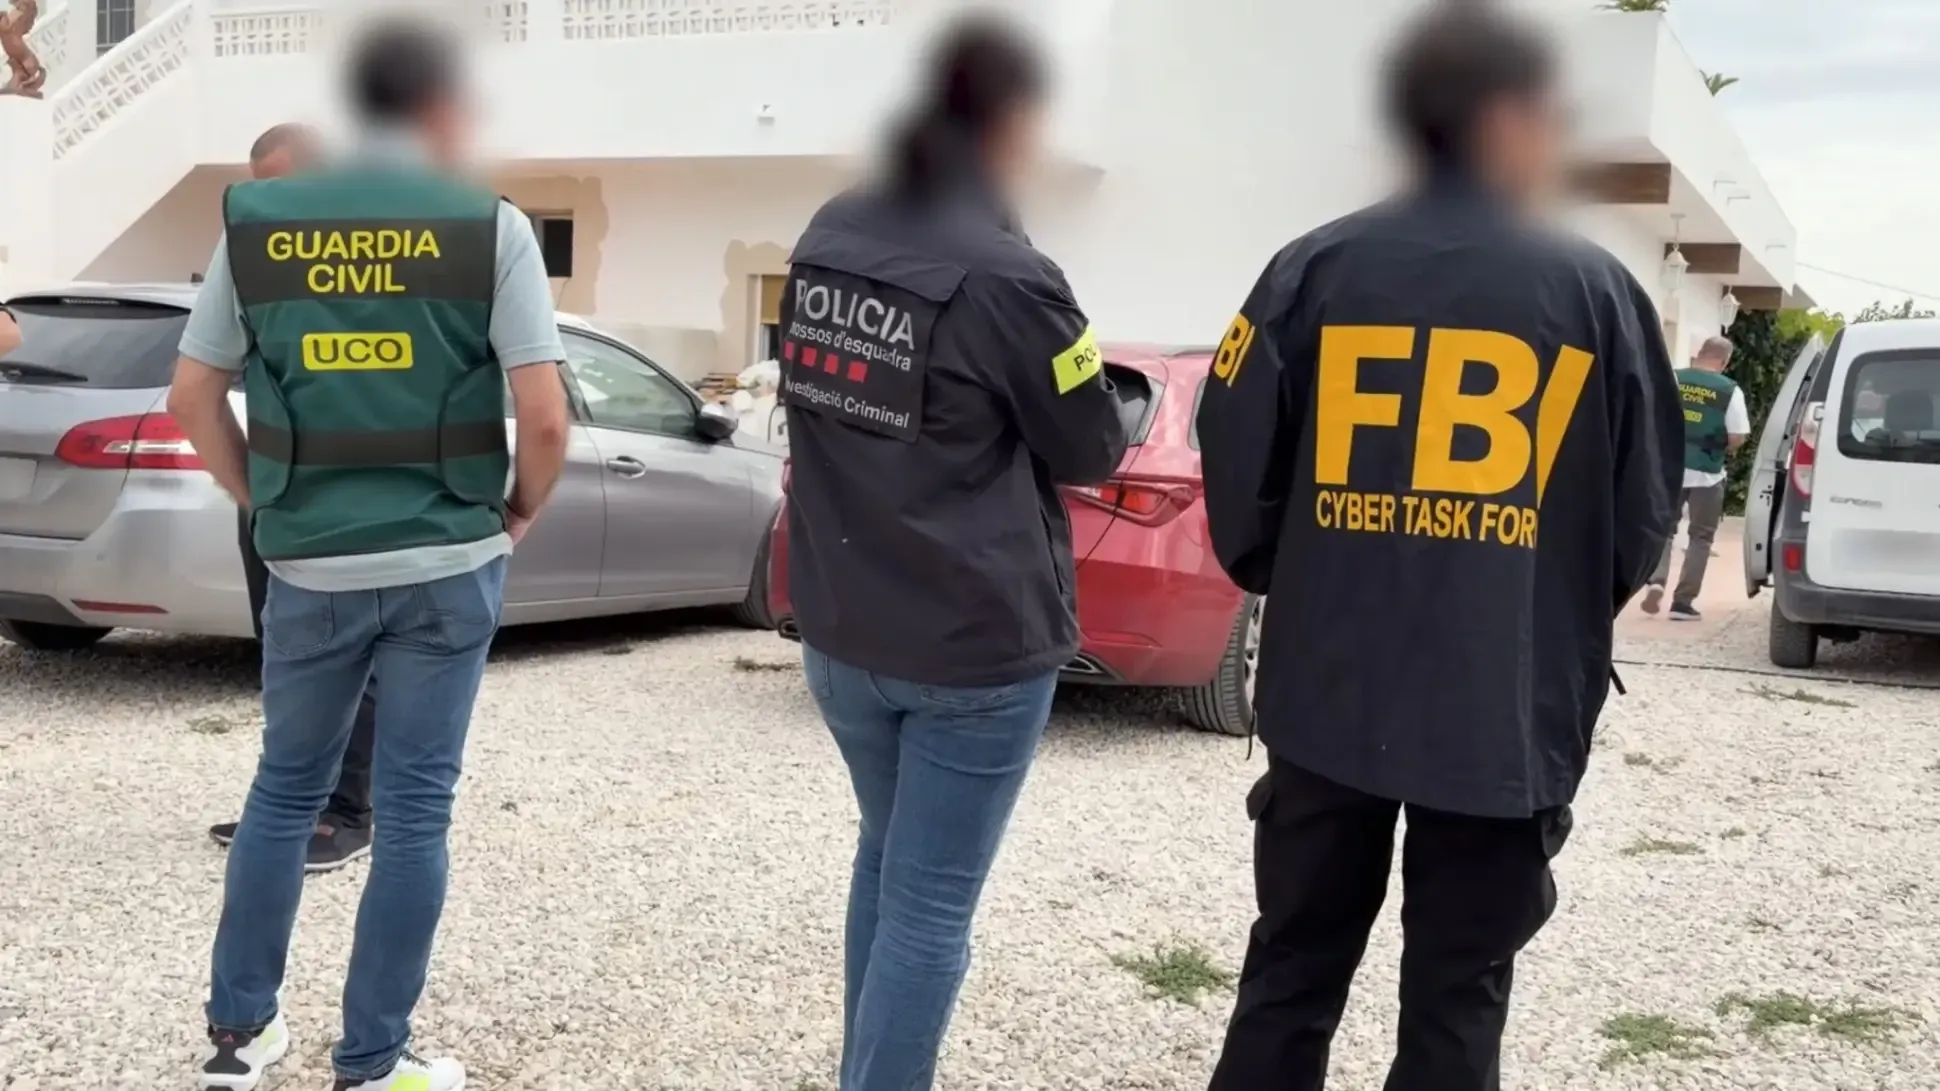
L'opération internationale baptisée « KillSwitch » a été lancée pour démanteler les activités du groupe de hackers KillSec, responsable de multiples cyberattaques à l'échelle mondiale. Cette action d'envergure a été coordonnée par Eurojust et bénéficié du soutien opérationnel d'Europol, impliquant les forces de l'ordre de neuf nations différentes.
Le 30 septembre 2026, une série d'actions simultanées a été menée pour neutraliser les capacités du groupe. Les autorités de Belgique, Finlande, Allemagne, Grèce, Roumanie, Espagne, Suisse, Royaume-Uni et États-Unis ont collaboré pour frapper les infrastructures du réseau. Au total, l'opération a abouti à trois arrestations et huit perquisitions domiciliaires réparties entre la Grèce, la Roumanie, l'Espagne et le Royaume-Uni.
Une coordination judiciaire et policière sans précédent
Pour optimiser l'efficacité de l'enquête, une Équipe Commune d'Enquête (JIT) a été constituée sous l'égide d'Eurojust, regroupant spécifiquement les autorités de la Belgique, de l'Allemagne, de la Grèce et de la Roumanie. Cette structure a permis une communication en temps réel entre les procureurs et les unités de police spécialisées, facilitant les saisies transfrontalières.
L'un des succès majeurs de cette intervention a été la prise de contrôle du site web utilisé par le groupe pour divulguer les fichiers volés. En neutralisant cette plateforme, les enquêteurs ont pu protéger au moins 110 téraoctets de données sensibles contre toute fuite ou accès non autorisé ultérieur. Parallèlement, cinq serveurs centraux ont été mis sous contrôle et plusieurs noms de domaine utilisés par les cybercriminels ont été saisis.
Qu'a révélé l'arrestation du suspect à Athènes ?
L'arrestation d'un jeune homme de 18 ans résidant à Athènes constitue un point pivot de cette enquête internationale. Les services de police grecs, via la Direction de la lutte contre la cybercriminalité, ont agi suite à des informations cruciales transmises par les autorités allemandes, roumaines et américaines.
Le suspect, de nationalité étrangère, occupait un rôle technique stratégique au sein de l'organisation, celui de développeur (developer). Lors de la perquisition de son domicile dans la zone d'Athènes, les enquêteurs ont saisi un matériel informatique conséquent, témoignant de l'activité du réseau :
- Un ordinateur portable ;
- Quatre téléphones portables ;
- Deux disques durs ;
- Deux clés USB, dont l'une contenait des sauvegardes de conversations issues d'applications de messagerie cryptées ;
- Un agenda contenant des notes manuscrites.
La présence de représentants des autorités allemandes et roumaines lors de cette intervention souligne l'importance de ce dossier pour la coopération judiciaire européenne au sein de la JIT.
Quelle est l'ampleur des cyberattaques menées par KillSec ?
Les investigations menées par les autorités internationales indiquent que le groupe KillSec est actif depuis au moins l'année 2024 et a orchestré près de 1 000 cyberattaques à travers le globe. Sur ce volume total, environ 500 attaques ont été formellement identifiées comme ayant atteint leur objectif.
Le mode opératoire de KillSec repose sur une stratégie de double extorsion. Le groupe parvient d'abord à obtenir un accès non autorisé aux systèmes d'information d'organisations cibles pour en extraire des données sensibles. Une fois les données dérobées, les membres du groupe exigent le paiement de rançons, menaçant de publier les informations volées si leurs demandes ne sont pas satisfaites.
Une structure organisationnelle hiérarchisée
L'analyse des données numériques montre que KillSec ne fonctionne pas comme un groupe de hackers désorganisés, mais comme une véritable entreprise criminelle avec des rôles bien définis. Les enquêteurs ont identifié plusieurs fonctions clés :
- Le gestionnaire (administrator) : responsable de la coordination technique.
- Le développeur (developer) : chargé de la création d'outils et de l'exploitation des failles.
- Le négociateur (negotiator) : chargé de la communication avec les victimes pour obtenir les rançons.
- L'affilié (affiliate) : collaborateur externe participant aux opérations.
Un aspect particulièrement frappant de cette enquête est la jeunesse des acteurs impliqués. Les données recueillies indiquent qu'un individu de seulement 16 ans occupait le rôle de principal opérateur (main operator) du groupe. Le suspect de 18 ans arrêté à Athènes était également mineur lors de la commission d'une partie des actes faisant l'objet de l'enquête.
Comment la lutte contre la cybercriminalité est-elle renforcée ?
Pour contrer l'utilisation de technologies de pointe par les criminels, Europol a fourni un soutien technique spécialisé lors de cette opération. Cette assistance a été déterminante pour percer l'anonymat des membres de KillSec, qui utilisaient des pseudonymes et des services de communication hautement cryptés pour dissimuler leur identité.
L'expertise d'Europol s'est concentrée sur deux domaines critiques de la cybercriminalité moderne :
- Le traçage des transactions en cryptomonnaies : permettant de suivre les flux financiers issus des rançons.
- L'analyse des preuves numériques : pour reconstituer les activités des suspects à partir des appareils saisis.
L'enquête se poursuit actuellement avec l'objectif de traiter l'ensemble des preuves numériques saisies. Les autorités cherchent à identifier l'intégralité des victimes, à localiser d'autres membres potentiels du réseau et à tracer l'ensemble des revenus criminels générés par les activités de KillSec depuis 2024.
FAQ: Questions fréquentes sur l'affaire KillSec
Qui est responsable de l'opération KillSwitch ?
L'opération a été coordonnée par Eurojust avec le soutien opérationnel d'Europol. Elle a impliqué les forces de l'ordre de neuf pays, dont la Grèce, l'Allemagne, la Roumanie et les États-Unis, via une Équipe Commune d'Enquête (JIT) regroupant plusieurs nations européennes.
Quel était le rôle du suspect arrêté à Athènes ?
Le suspect de 18 ans, de nationalité étrangère, agissait en tant que développeur (developer) pour le groupe KillSec. Il était chargé de la partie programmation et technique nécessaire au fonctionnement des cyberattaques et à l'exploitation des systèmes cibles.
Combien d'attaques le groupe KillSec a-t-il menées ?
Selon les données de l'enquête internationale, le groupe est responsable de près de 1 000 cyberattaques mondiales depuis 2024. Environ 500 de ces tentatives ont été confirmées comme des attaques réussies ayant permis l'extraction de données.
Quelle méthode de cybercriminalité le groupe utilisait-il ?
KillSec pratiquait la double extorsion : intrusion dans des systèmes informatiques, vol de données et demande de rançon. En cas de non-paiement, le groupe menaçait de publier les informations confidentielles volées sur internet pour nuire aux organisations victimes.
Quels objets ont été saisis lors de la perquisition en Grèce ?
Les autorités ont saisi un ordinateur portable, quatre téléphones mobiles, deux disques durs et deux clés USB. Parmi les éléments saisis, des sauvegardes de conversations cryptées et un agenda de notes manuscrites ont été retrouvés dans le domicile du suspect.
Key takeaways
- L'opération KillSwitch a mené à l'arrestation d'un développeur de 18 ans à Athènes.
- Le groupe KillSec est responsable de près de 1 000 cyberattaques mondiales depuis 2024.
- Les autorités ont sécurisé 110 téraoctets de données volées lors de l'intervention.
- Un mineur de 16 ans aurait occupé le rôle de principal opérateur du réseau.
- L'enquête implique une coordination entre neuf pays sous l'égide d'Eurojust et Europol.
Conclusion
L'arrestation du développeur de 18 ans à Athènes marque une étape significative dans la lutte internationale contre la cybercriminalité organisée. En ciblant KillSec, les autorités ont non seulement neutralisé un acteur clé, mais ont également protégé une quantité massive de données sensibles. L'implication de mineurs dans des rôles de commandement souligne la complexité croissante des menaces numériques et la nécessité d'une coopération judiciaire transfrontalière renforcée. Alors que l'enquête se poursuit pour tracer les flux financiers en cryptomonnaies, cette opération démontre l'efficacité de la coordination entre Europol, Eurojust et les polices nationales face à des réseaux de hackers de plus en plus sophistiqués.